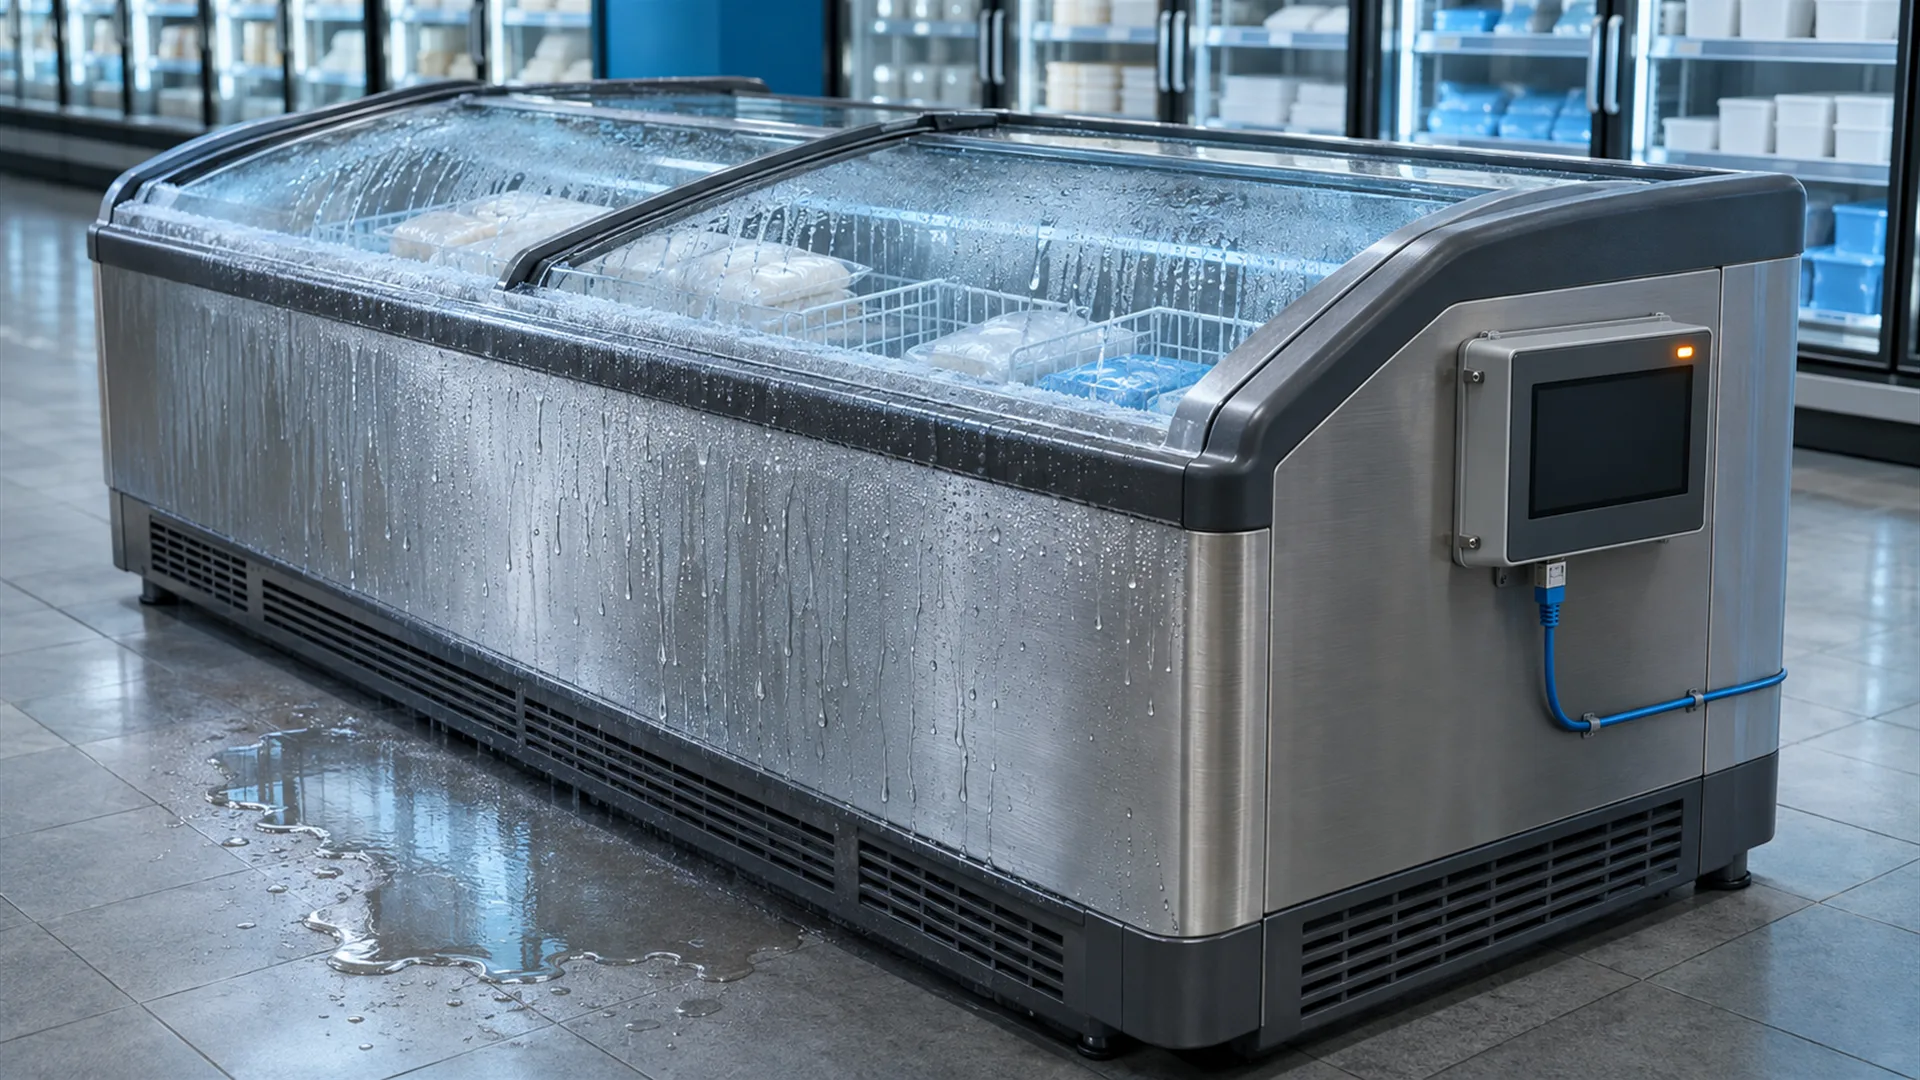
Frigoriferi dei supermercati in tilt: cosa dice alle PMI un attacco entrato da porte lasciate aperte
In ottobre e novembre 2026 un attacco informatico ha portato a 50 gradi i congelatori di centinaia di supermercati in Europa, Italia compresa, entrando da centraline mai aggiornate ed esposte su internet. Il caso dice alle piccole e medie imprese italiane quanto costa rimandare la sicurezza informatica, e da dove si comincia per non trovarsi nella stessa situazione.
Una notte di ottobre in Francia, una mattina di novembre in Sicilia
Nella notte fra l’11 e il 12 ottobre 2026 i congelatori di centinaia di supermercati francesi hanno iniziato a scaldarsi. Qualcuno, da remoto, aveva avviato i cicli di sbrinamento e portato le temperature fino a 50 gradi. Quasi cento negozi Coopérative U e almeno trecento fra Intermarché e Netto hanno buttato la merce, e la procura di Parigi ha aperto un’indagine anche per alcuni principi d’incendio (Il Post, 12 ottobre 2026). Nelle settimane successive lo stesso copione si è ripetuto in Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia e Svezia (Il Sole 24 Ore, 2 novembre 2026).
Il 2 novembre, alle quattro del mattino, è toccato all’Italia: almeno tre supermercati Coop a Catania e uno a Palermo, gestiti dal gruppo Radenza, si sono ritrovati con i banchi frigo manomessi e gli alimenti da scartare (BlogSicilia, 2 novembre 2026). Lo stesso giorno l’Agenzia per la cybersicurezza nazionale ha registrato altri due casi: un’azienda toscana di ristorazione collettiva e un’impresa emiliana di surgelati (CybersecItalia, 2 novembre 2026). Nessuna richiesta di riscatto, nessuna rivendicazione.
Non un attacco sofisticato: una porta lasciata aperta
La parte che interessa a chi guida un’impresa non è chi c’è dietro, ma come sono entrati. Il bollettino dell’Agenzia per la cybersicurezza nazionale del 13 ottobre, aggiornato il 3 novembre, lo spiega in tre righe: installazioni obsolete, interfacce di amministrazione esposte direttamente su internet, meccanismi di autenticazione deboli. Bastava questo per avviare da remoto lo sbrinamento e cambiare i parametri degli impianti.
Le cause non sono una sola. Il CERT-FR, l’agenzia francese che ha gestito l’allerta, ha confermato compromissioni sui sistemi Danfoss delle serie AK-SM e AK-SC: modelli di vecchia generazione, molti dei quali non ricevono più aggiornamenti di sicurezza, altri con firmware obsoleto, spesso raggiungibili da internet. Ad agosto Danfoss aveva chiesto ai clienti di aggiornare, e sostiene che la maggior parte degli impianti colpiti fosse ormai fuori supporto (Il Post, 12 ottobre 2026). I ricercatori di Claroty Team82 avevano documentato il 9 agosto tre vulnerabilità in una centralina della stessa famiglia, anche se non è dimostrato quali falle siano state usate, e Sophos ha contato circa 2.700 interfacce di gestione Danfoss visibili su internet, 1.500 delle quali in Francia (Agenda Digitale, 13 ottobre 2026). Un aggiornamento saltato, una centralina fuori produzione tenuta in servizio, un pannello aperto al mondo: tre errori diversi, e lo stesso risultato.
La nota di Palazzo Chigi dopo il vertice del 3 novembre dice la stessa cosa con parole istituzionali: l’impatto è "fortemente limitato", i pochi esercizi colpiti erano "per lo più muniti ancora adesso di sistemi di sicurezza obsoleti", e a soffrire sono stati soprattutto i piccoli, mentre le grandi catene hanno retto (ANSA, 3 novembre 2026).
Chi non si protegge paga due volte
Il governo ha anche chiarito cosa non farà: niente fondi, niente tutele per chi viene colpito. La linea è che le aziende si dotino da sole di protezioni aggiornate (pasqualepillitteri.it, 3 novembre 2026). Alla perdita della merce, quindi, non segue alcun ristoro.
E per chi rientra negli obblighi della direttiva NIS2, recepita in Italia con il decreto 138 del 2024, alla perdita può seguire una sanzione: fino a 10 milioni di euro o al 2% del fatturato mondiale per i soggetti essenziali, fino a 7 milioni o all’1,4% per quelli importanti (ICT Security Magazine, 19 febbraio 2025). Gli obblighi formali riguardano in genere le medie e grandi imprese, e questo porta molte piccole aziende a pensare che il tema non le tocchi. Ma gli attaccanti non leggono i decreti. In Sicilia a restare senza frigoriferi non sono state le grandi catene, che avevano i sistemi aggiornati: sono stati i punti vendita più piccoli.
Le PMI italiane: sanno, ma non fanno
I numeri dicono che non è un caso isolato. Il Cyber Index PMI, promosso da Confindustria e Generali con il Politecnico di Milano e l’Agenzia per la cybersicurezza nazionale, ha misurato nel marzo 2026 la consapevolezza delle piccole e medie imprese italiane su un campione di oltre 1.500 aziende: 55 punti su 100, sotto la soglia di sufficienza fissata a 60. Solo il 16% delle PMI ha una postura di sicurezza adeguata, il 14% è ancora "principiante", e il 70% sta nel mezzo: conosce il rischio ma non lo traduce in difese efficaci. Negli ultimi tre anni quasi una PMI su quattro ha subito una violazione informatica (Generali, Confindustria e ACN, 12 marzo 2026).
L’Agenzia per la cybersicurezza nazionale, nella relazione al Parlamento sul 2025, aggiunge due dettagli che pesano. Gli eventi gestiti sono stati 2.729, il 38% in più dell’anno prima, e le vittime del ransomware sono per la maggior parte piccole imprese, soprattutto manifatturiere, spesso con livelli di protezione limitati. I due vettori di ingresso principali restano l’email, nel 40% dei casi, e gli account validi rubati, nel 24% (CybersecItalia, 26 maggio 2026). Il rapporto Clusit sul primo semestre 2026 conferma: in Italia il manifatturiero è il primo settore colpito con il 18,4% degli incidenti, il commercio è all’8,6%, e il 57% degli incidenti ha gravità elevata (LineaEDP, 28 ottobre 2026).
Quanto costa un incidente, quanto costa evitarlo
Il costo medio di una violazione dei dati in Italia è di 3,55 milioni di euro, in crescita rispetto all’anno precedente. Senza strumenti di rilevazione automatica servono in media 145 giorni per accorgersi dell’intrusione e altri 65 per contenerla (IBM Cost of a Data Breach, 29 luglio 2026). Sono medie che includono i grandi gruppi, ma i casi francesi danno la scala di una singola notte: un Intermarché di Haguenau ha stimato 50 mila euro di surgelati persi, un E.Leclerc di Wasselonne 220 mila fra surgelati e freschi (Il Post, 12 ottobre 2026).
Qui sta il ragionamento che vale la pena fare con calma. La sicurezza informatica è un costo, ed è giusto chiamarlo così: aggiornamenti, reti separate, doppio fattore, copie di backup provate, qualcuno che controlla. Ma è un costo certo e contenuto, messo contro una perdita incerta e molto grande. È la definizione di una polizza. Un’impresa che non la paga non sta risparmiando: si sta assicurando da sola senza saperlo, con il proprio magazzino, i propri clienti e la propria reputazione come franchigia.
Da dove si comincia: le sette mosse dell’ACN, più una, lette da una piccola impresa
Il bollettino dell’Agenzia è scritto per la grande distribuzione, ma le sue misure valgono per qualsiasi azienda con un impianto, un gestionale o una macchina collegata a internet. Tradotte per chi ha dieci dipendenti e un fornitore esterno che fa la manutenzione, con una voce in più che il bollettino dà per scontata e che in Francia è mancata:
- Sapere cosa si ha: un elenco dei dispositivi collegati, chi li gestisce e da dove sono raggiungibili.
- Togliere da internet ciò che non deve starci: nessun pannello di amministrazione aperto al mondo, le macchine di produzione su una rete separata da quella degli uffici.
- Accessi remoti solo con VPN e autenticazione a due fattori, anche per il fornitore, e con un registro di chi entra.
- Rivedere gli account: eliminare quelli inutilizzati, cambiare le password di fabbrica.
- Censire i dispositivi che il produttore non aggiorna più e pianificarne la sostituzione: isolarli è un rimedio temporaneo.
- Provare davvero il ripristino dei backup, non solo farli.
- Avere una procedura manuale per quando il sistema non c’è, e averla provata almeno una volta.
- Dare seguito agli avvisi dei fornitori. Quando chi ha venduto o gestisce un sistema scrive che serve un aggiornamento, o che un intervento è necessario o caldamente consigliato, quella comunicazione va letta, va decisa e va eseguita, con una data. Non è pubblicità: è la parte della polizza che dipende da chi la riceve.
Nessuna di queste otto voci richiede una tecnologia nuova. Richiede di decidere che il tema esiste. È il motivo per cui Gigamind ha avviato con i propri clienti un programma di sensibilizzazione: comunicazioni e informative quando emerge una minaccia che li riguarda, approfondimenti sui temi che contano per la loro dimensione, e una reportistica periodica sugli interventi di sicurezza fatti sui sistemi che gestiamo, perché chi paga la polizza deve sapere cosa copre. In Francia le porte erano tre: aggiornamenti non fatti, centraline fuori supporto, pannelli di controllo aperti su internet. Nessuna era segreta. Non serve essere un supermercato per averne una uguale.
Fonti
- Il Post, https://ilpost.it/2026/10/12/attacco-informatico-frigoriferi-supermercati-francia (12 Ottobre 2026)
- Agenda Digitale, https://www.agendadigitale.eu/sicurezza/attacco-hacker-distrugge-il-cibo-nei-supermercati-ora-e-massima-allerta/ (13 Ottobre 2026)
- Agenzia per la cybersicurezza nazionale, https://www.acn.gov.it/portale/w/misure-urgenti-di-verifica-e-mitigazione-per-operatori-della-distribuzione-alimentare-e-della-filiera-del-freddo (13 Ottobre 2026)
- Il Sole 24 Ore, https://en.ilsole24ore.com/art/cyberattacks-on-the-cold-chain-have-affected-two-italian-companies-acn-alert-AJ0l6I2B (2 Novembre 2026)
- CybersecItalia, https://www.cybersecitalia.it/attacchi-cyber-ai-sistemi-di-refrigerazione-anche-in-italia-lacn-agli-operatori-della-logistica-e-della-grande-distribuizone-applicate-le-misure-di-sicurezza-gia-indicate-dopo-gli-incidenti-in-f/71205/ (2 Novembre 2026)
- BlogSicilia, https://www.blogsicilia.it/catania/attacco-hacker-supermercati-coop-catania-palermo-refrigerazione/1321954/ (2 Novembre 2026)
- ANSA, https://www.ansa.it/sito/notizie/cronaca/2026/11/03/piantedosi-lhackeraggio-dei-supermercati-iniziativa-coordinata-a-livello-ue.-riunione-a-palazzo_0956464f-20d8-42c8-bfee-90ff08126b4b.html (3 Novembre 2026)
- pasqualepillitteri.it, https://pasqualepillitteri.it/news/29901/attacco-hacker-supermercati-governo-aiuti-imprese (3 Novembre 2026)
- ICT Security Magazine, https://www.ictsecuritymagazine.com/articoli/nis-2-scadenze-sanzioni/ (19 Febbraio 2025)
- Generali, https://www.acn.gov.it/portale/documents/d/guest/cs_cyber-index-def (12 Marzo 2026)
- CybersecItalia, https://www.cybersecitalia.it/acn-pubblica-la-relazione-annuale-2025-aumentano-gli-eventi-cyber-in-italia-38-ma-gli-incidenti-crescono-solo-del-7/64934/ (26 Maggio 2026)
- LineaEDP, https://www.lineaedp.it/featured/rapporto-clusit-2026-record-di-attacchi-informatici/ (28 Ottobre 2026)
- 01net, https://www.01net.it/ibm-costo-data-breach-2026-ai-italia/ (29 Luglio 2026)
Mattia Zanin, Founder di Gigamind
